NIS2 obejmuje więcej firm niż dawne KSC. Pośrednio także ich dostawców. Sprawdzamy, czy Was obejmuje.
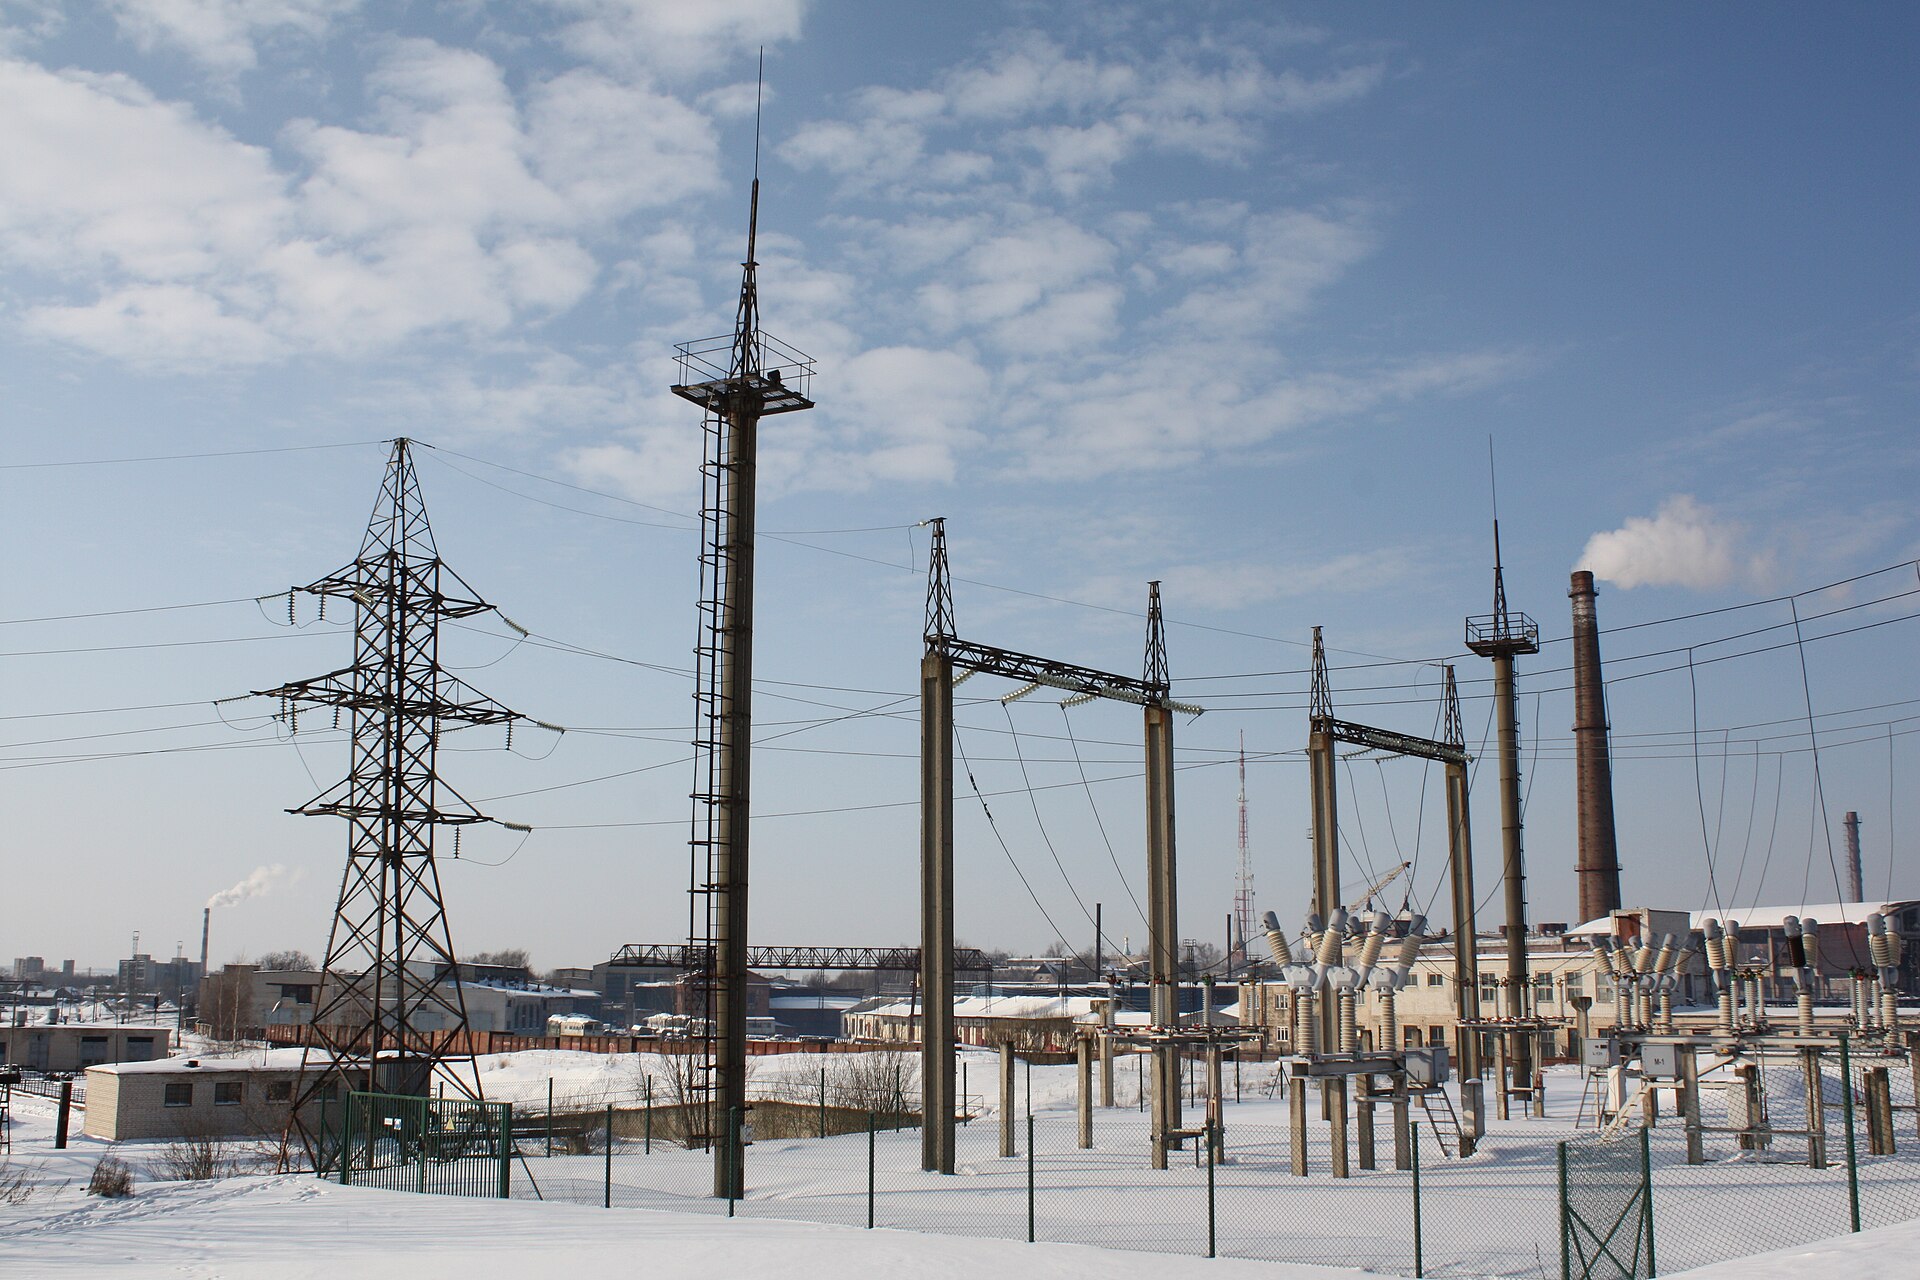
Energetyka, transport, woda, zdrowie, produkcja, żywność, usługi cyfrowe i więcej.
Pełna lista sektorów jest w załącznikach I i II dyrektywy.
Co sprawdzamy
Punkt wyjścia to kwalifikacja podmiotu. Potem dziesięć obszarów środków z art. 21 ust. 2, obowiązki zarządu i raportowanie incydentów.
| Obszar | Przepis | Co sprawdzamy |
|---|---|---|
| Czy i jak Was dotyczy | ||
| Kwalifikacja podmiotu | art. 2 i 3, zał. I i II | sektor, wielkość, kluczowy czy ważny |
| Odpowiedzialność zarządu | art. 20 | zatwierdzanie środków, nadzór, szkolenie zarządu |
| Raportowanie incydentów | art. 23 | gotowość na 24 h, 72 h i raport po miesiącu |
| Środki z art. 21 ust. 2 | ||
| Analiza ryzyka i polityki | lit. a | czy istnieją i kto je zatwierdza |
| Obsługa incydentów | lit. b | wykrywanie, eskalacja, dokumentowanie |
| Ciągłość działania i kopie | lit. c | plany awaryjne, testy odtwarzania |
| Łańcuch dostaw | lit. d | ocena dostawców, wymagania w umowach |
| Rozwój i utrzymanie systemów | lit. e | podatności, aktualizacje, zmiany |
| Ocena skuteczności | lit. f | mierniki, przeglądy, audyty wewnętrzne |
| Cyberhigiena i szkolenia | lit. g | program szkoleń i jego realizacja |
| Kryptografia | lit. h | szyfrowanie danych i połączeń |
| Ludzie, dostępy, zasoby | lit. i | nadawanie uprawnień, inwentaryzacja |
| Uwierzytelnianie i łączność | lit. j | MFA, bezpieczna komunikacja |
W Polsce NIS2 wdraża nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa. Terminy i obowiązki rejestracyjne sprawdzamy według stanu prawnego w dniu audytu.
Jak przebiega
Zaczynamy od pytania, czy NIS2 w ogóle Was obejmuje. Jeśli nie, mówimy to wprost i kończymy na tym etapie.
Incydent poważny: wczesne ostrzeżenie w 24 h, zgłoszenie w 72 h.
Art. 23 dyrektywy NIS2. Audyt sprawdza, czy firma zdąży.
Audyt NIS2
CORSSO sp. z o.o. · Poznań
Tydzień 1 · Kwalifikacja
- Rozmowa z zarządem20 min
- Ocena sektora i wielkości2 dni
Tydzień 2–3 · Przegląd
- Dokumenty i polityki IT3 dni
- Wywiady: zarząd, IT, zakupy2 dni
- Przegląd konfiguracji i podatności3 dni
Tydzień 4 · Wnioski
- Raport luk wobec art. 214 dni
- Prezentacja dla zarządu1 h
Kwalifikacja, luki, planok. 4 tyg.
Co dostajecie
- Kwalifikację podmiotuKluczowy, ważny czy poza zakresem, z uzasadnieniem.
- Raport luk wobec art. 21Dziesięć obszarów, w każdym stan obecny i brakujące środki.
- Mapę ryzykRyzyka dla ciągłości działania, danych i dostawców.
- Plan działań w Fort.OneKażde działanie z właścicielem, terminem i statusem; zarząd widzi postęp na pulpicie.
- Informację dla zarząduCo dyrektywa wymaga od zarządu osobiście i jakie grożą kary.
Kto prowadzi audyt
Audyt NIS2 prowadzą audytorzy ISO 27001. Część techniczną przejmuje Rafał, certyfikowany pentester, który sprawdza konfigurację i podatności.
Tomasz CzarneckiPrezes, dyrektor IT, audytor ISO 27001 MarcinAudytor ISO 27001, autor Fort.One
Część większego systemu
Ten moduł to jedna szósta Compliance Governance System: Audyt RODO, Wdrożenie RODO, Audyt NIS2, Wdrożenie NIS2, Audyt AI, Wdrożenie AI. Każdy działa osobno. Wszystkie prowadzimy w Fort.One, więc na jednym pulpicie widać, na czym Państwo stoją ze wszystkimi trzema regulacjami.
Pytania o NIS2
Skąd mamy wiedzieć, czy NIS2 nas dotyczy?
Decyduje sektor z załącznika I lub II oraz wielkość: co do zasady średnie i duże firmy. Część podmiotów jest objęta niezależnie od wielkości. To sprawdzamy w pierwszym tygodniu.
Jakie grożą kary?
Dyrektywa przewiduje dla podmiotów kluczowych do 10 mln euro lub 2% światowego obrotu, dla ważnych do 7 mln euro lub 1,4%. Zarząd odpowiada osobiście za zatwierdzenie i nadzór nad środkami.
Mamy ISO 27001. Czy to wystarczy?
Pokrywa dużą część wymagań, ale nie wszystko, np. terminy raportowania czy szkolenie zarządu. Audyt pokazuje dokładnie różnice.
Czy robicie testy techniczne?
Tak. W zespole jest certyfikowany pentester; przegląd konfiguracji i skan podatności są częścią audytu.
Czy musimy od razu robić wszystko?
Nie. Najpierw ustalamy, czy NIS2 Was obejmuje, a kolejność ustawia audyt. Dostawca, który sprzedaje wszystko naraz, zwykle nie domyka niczego.
W jakim sektorze działacie?
Odpowiadamy w 4 h robocze, przy naruszeniu danych kontakt w 1 h. Po 20 minutach rozmowy wiedzą Państwo, na czym stoją.
Napisz wiadomość+48 601 211 238
Poznań, ul. Unii Lubelskiej 1
Przykładowy Fort.One Status (PDF)
Outsourcing IOD od 2 000 zł/mies.